Dos presupuestos pueden prometer «limpieza completa de WordPress» y estar vendiendo trabajos bastante distintos. Uno retira los archivos que detecta su herramienta. Otro revisa también la base de datos, los accesos y la vía por la que vuelve el código. La diferencia suele aparecer justo cuando pensabas que el asunto estaba cerrado.
El laboratorio observado de limpieza WordPress muestra qué puede contener una entrega revisable: inventario, retirada deliberadamente incompleta, conservación del contenido legítimo y repetición de pruebas. Los cambios son datos de demostración inocuos y puedes descargar los resultados registrados.
Para comparar un servicio de limpieza de malware WordPress en 2027, pide una propuesta que conecte síntoma, alcance, intervención y pruebas de entrega. Esta guía propone una matriz de compra original y dos ofertas ficticias para practicar la comparación. No es un ranking de proveedores ni una tarifa del servicio. El año identifica esta edición para preparar la contratación.
Si necesitas evaluar un caso ahora, puedes solicitar una evaluación de malware en WordPress con la URL pública, el síntoma y la hora aproximada. No hace falta resolver tú la infección antes de pedir ayuda. Sí conviene saber qué trabajo estás encargando y con qué evidencia lo aceptarás.
Empieza por lo que ocurre, no por el nombre del paquete
Describe el aviso original: visitantes redirigidos, contenido de spam, alerta del alojamiento, archivos que reaparecen o una advertencia del navegador. Conserva una muestra y la fecha. Una web que vuelve a abrir no demuestra que haya desaparecido la causa, y una alerta antigua no identifica por sí sola qué sigue activo.
Solicita una primera separación entre hecho observado, sospecha y comprobación pendiente. El presupuesto puede depender de una fase de diagnóstico. Si es así, pregunta qué entrega esa fase y cuándo se te pedirá aprobar la reparación.
Para redirecciones selectivas, utiliza la guía de WordPress que redirige visitantes pero no al administrador. Si el problema aparece en Google sin entradas visibles en el panel, consulta la de páginas de spam que no existen en WordPress. Esos diagnósticos concretan el síntoma; aquí comparamos el encargo.
Haz que ambos presupuestos hablen del mismo sitio
Indica dominio, instalaciones, idiomas, staging y tiendas que comparten alojamiento. Aclara si el precio cubre una instalación, una cuenta o varias webs. Dos dominios pueden compartir archivos o permisos; un único dominio también puede esconder varias aplicaciones.
Incluye las integraciones que importan al negocio: formularios, CRM, checkout, descargas privadas o publicación de contenidos. Identifica quién gestiona hosting, DNS y cuentas externas. No todos esos sistemas necesitan intervención, pero el proveedor debe poder señalar dónde termina su responsabilidad.
Pregunta qué ocurre si descubre una segunda instalación comprometida o un acceso de alojamiento afectado. La respuesta útil define una ampliación de alcance y su aprobación. «Ya lo veremos» es una partida que todavía no puedes comparar.
Matriz para comparar entregables
| Partida | Pregunta al proveedor | Evidencia de entrega |
|---|---|---|
| Alcance | ¿Qué instalaciones y capas revisas? | Inventario y exclusiones |
| Limpieza | ¿Qué retiras, reparas o sustituyes? | Registro de cambios y procedencia |
| Persistencia | ¿Cómo investigas la reaparición? | Hallazgos, acciones y límites |
| Funcionamiento | ¿Qué recorridos repetirás? | Resultados de pruebas acordadas |
| Búsqueda y avisos | ¿Quién tramita y sigue las revisiones? | Solicitud, estado y responsable |
| Seguimiento | ¿Qué cubre una recurrencia? | Condiciones y canal de atención |
Rellena la misma matriz para cada oferta. Una casilla sin respuesta no significa automáticamente mal servicio; significa que ese punto requiere aclaración. Conserva la contestación junto al presupuesto para evitar que una conversación informal se convierta después en una expectativa distinta.
Un escaneo es una comprobación, no todo el alcance
Pregunta qué analiza la herramienta: archivos, base de datos, respuesta pública o reputación. Anota cuándo se ejecuta y qué no cubre. Dos resultados distintos pueden proceder de objetos o momentos distintos, sin que uno de los proveedores esté necesariamente equivocado.
La documentación de WordPress sobre sitios comprometidos trata la investigación y recuperación como un proceso más amplio que retirar un archivo señalado. Utiliza esa referencia para pedir contexto, no para exigir una lista idéntica de pasos en cualquier incidente.
La propuesta debe explicar cómo se revisará el material propio y qué componentes podrán sustituirse desde una fuente verificada. Borrar todo lo que contiene una palabra sospechosa puede afectar contenido legítimo, traducciones o código necesario. Pregunta cómo se decide cada cambio y cómo se conserva la posibilidad de recuperación.
Pregunta qué saben de la entrada y de la persistencia
Eliminar el código visible y corregir el mecanismo que lo reinstala son tareas distintas. Pide que el informe separe causa confirmada, hipótesis y límites de investigación. Si faltan registros, esa ausencia debe figurar; no rellenarse con una explicación convincente pero sin prueba.
Pregunta si se revisarán identidades, tareas y componentes relacionados con los hallazgos, y qué hará falta coordinar con el alojamiento. Una sospecha en otra cuenta puede necesitar permisos y un encargo adicional. La propuesta tiene que decir cómo se gestionará ese cruce.
Si alguien promete identificar siempre la causa exacta, pide qué evidencia sostendrá esa afirmación. Puede haber una corrección necesaria y bien justificada aunque el acceso inicial histórico no llegue a demostrarse. Lo importante para comprar es conocer el resultado verificable y la incertidumbre que permanece.
Qué debe contener el informe final
Un informe útil identifica alcance y fechas, hallazgos, cambios, componentes sustituidos, acciones sobre accesos, pruebas realizadas y pendientes. Las referencias técnicas deben permitir al siguiente responsable entender qué se revisó sin distribuir credenciales o código malicioso innecesariamente.
Pide resultados concretos de los recorridos acordados. «Todo correcto» no dice si se probó el formulario, la versión móvil, el acceso privado o solo la portada. También conviene identificar quién verificó cada punto y qué entorno utilizó.
La guía de verificación de una limpieza más allá del escáner verde desarrolla las comprobaciones técnicas. Aquí necesitas acordar cuáles se incluyen, quién las ejecuta y cómo llegarán al informe que vas a recibir.
Ejemplo original: dos ofertas que aún no son comparables
Supongamos una tienda con una web pública y un staging bajo la misma cuenta. Se han comunicado redirecciones en móvil. Las propuestas A y B siguientes son ficticias: no describen proveedores reales ni un incidente atendido por nosotros.
Oferta A: limpieza de una instalación, revisión de los archivos detectados y comprobación final con el mismo escáner. No especifica base de datos, staging, ruta del visitante ni entrega documental.
Oferta B: diagnóstico de la cuenta y las dos instalaciones, copia previa, intervención aprobada, registro de cambios y repetición del recorrido afectado. La corrección de cuentas externas se presupuestaría aparte. Incluye una revisión de seguimiento acordada, sin prometer una fecha de retirada de avisos externos.
La oferta B explica más trabajo, pero todavía puede no encajar con la necesidad. Antes de elegir, pide a A que aclare las casillas vacías y a B que justifique por qué necesita revisar ambas instalaciones. Compara el alcance resultante, el entregable y el importe. El documento más largo tampoco gana por presentarse a concurso.
Una interfaz cuidada ayuda a leer, no acredita una limpieza
Nodus, de Tanzeel Ul Islam Badar, ofrece una referencia visual de resumen y actividad de auditoría. La incluimos para observar cómo se organiza información. No hemos probado su producto ni sus resultados de seguridad.
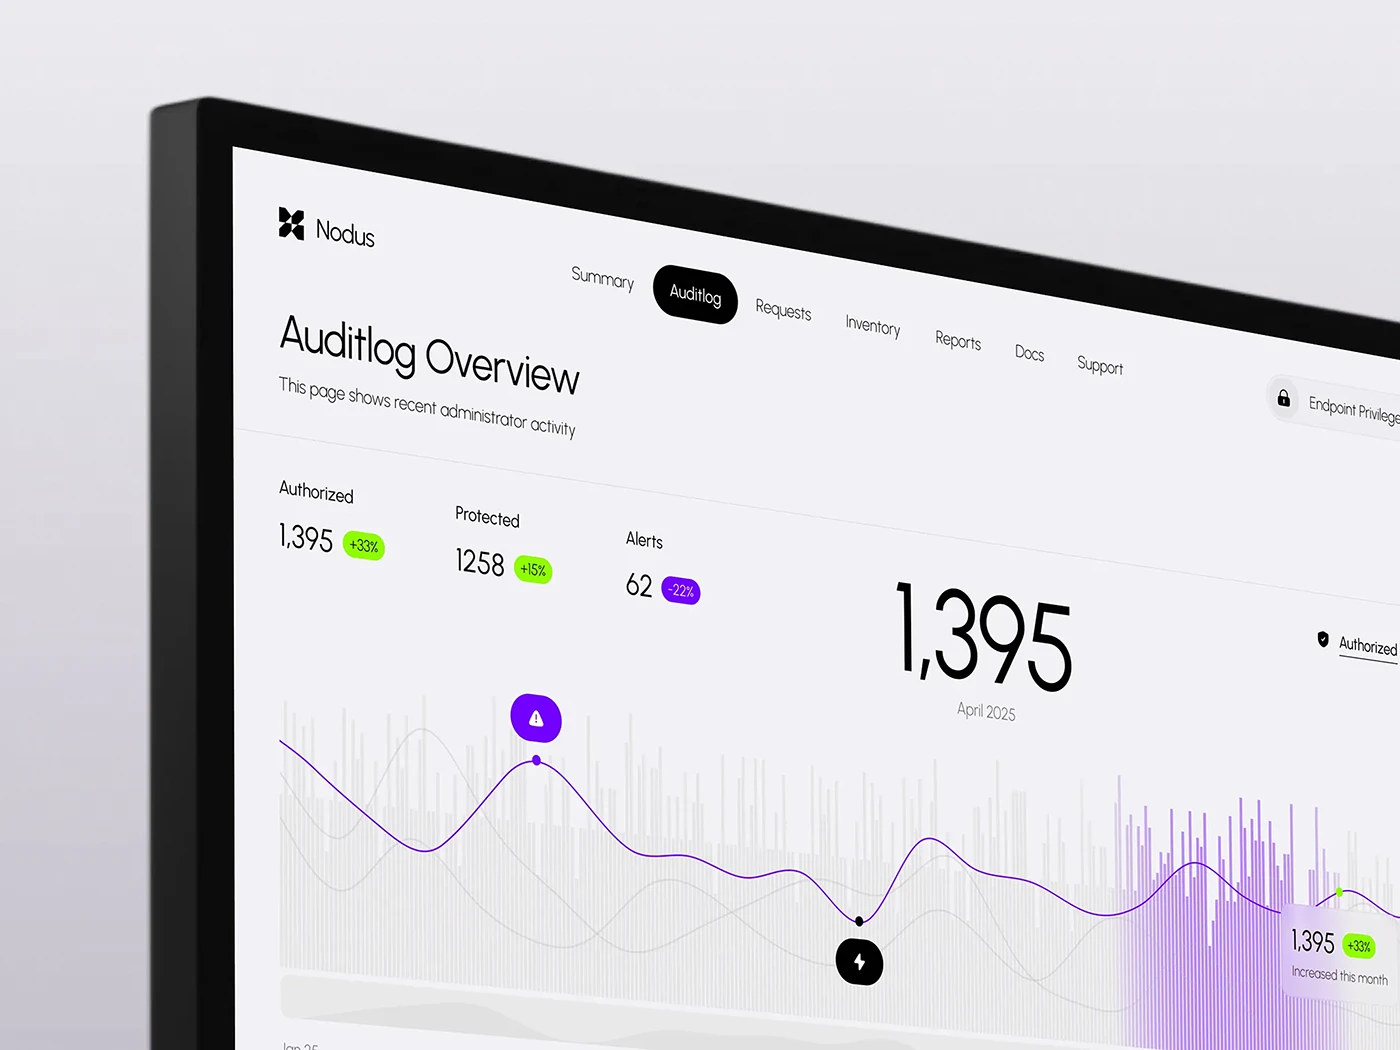
Al recibir un panel o PDF, busca el vínculo entre resumen, observación, acción y comprobación. Un contador verde puede facilitar la lectura, pero necesitas saber qué cuenta y de qué periodo procede. La estética se agradece; el informe debe dejarte tomar una decisión concreta.
Separa limpieza, reconstrucción y conservación de datos
Restaurar una copia puede recuperar servicio, pero también retroceder pedidos, formularios o ediciones posteriores. Pregunta qué datos se conservarán y quién decidirá cómo recuperar lo que falta. La restauración no equivale por sí sola a cerrar la entrada.
Si hacen falta licencias, sustituir un componente abandonado o rehacer una integración, pide identificar esas partidas. Aclara si son condición para entregar el trabajo o recomendaciones posteriores. Es más fácil aprobar una ampliación concreta que descubrir una dependencia al final.
Cuando el alcance supere una limpieza web, solicita que se identifique el trabajo especializado necesario y quién lo coordina. No des por incluida cualquier investigación de la cuenta, los dispositivos o los datos por el simple hecho de contratar la reparación de WordPress.
Lee la garantía como una prestación concreta
Pregunta qué cubre la recurrencia: revisión, nueva limpieza, respuesta inicial o seguimiento periódico. Aclara duración, inicio, requisitos, exclusiones y canal de aviso. Una cobertura vinculada a mantener determinados componentes necesita que ambas partes sepan quién puede modificarlos.
Distingue reaparición del incidente, infección distinta y compromiso de otra cuenta. Pide cómo se evaluarán esas situaciones antes de una nueva factura. Una garantía comprensible explica qué trabajo se repetirá; no convierte el sitio en inmune a cualquier ataque futuro.
Google y el alojamiento tienen sus propios procesos
La documentación de Problemas de seguridad de Search Console explica la revisión tras corregir los problemas. Separa enviar una solicitud, recibir una resolución y recuperar visibilidad. El proveedor puede comprometer un entregable propio; la decisión externa no depende solo de él.
Si el alojamiento mantiene una suspensión, solicita sus criterios de reapertura y asigna quién aporta las pruebas. Guarda referencia de la solicitud, fecha y estado. «Retirada de listas incluida» necesita concretar qué se tramita y qué queda sujeto a revisión de terceros.
Comprueba el negocio y acuerda el seguimiento
Define recorridos de aceptación: navegación pública, formulario, acceso, idiomas y funciones relevantes de la tienda. Las pruebas de pago requieren un procedimiento autorizado. Repite la condición original del aviso y documenta qué no pudo reproducirse.
Separa ese cierre del mantenimiento continuado. Actualizaciones, copias, vigilancia y respuesta futura necesitan su alcance. Pregunta quién recibirá alertas, qué hará con ellas y cómo se informará de un cambio significativo. Un panel con actividad no sustituye a un responsable.
Compara precio y plazos contra ese alcance
Separa evaluación inicial, limpieza aprobada, licencias de sustitución y cuidado continuado. Pregunta si el importe es cerrado para el alcance definido o por tiempo con un límite de autorización. Ningún formato resuelve un alcance ambiguo. Coloca partidas opcionales y necesarias junto al importe para que la oferta aparentemente barata no omita trabajo imprescindible.
Distingue primera respuesta, inicio de investigación, recuperación del servicio y aceptación final. Pregunta cuándo empieza cada reloj: consulta, acceso confirmado, copia disponible o aprobación. Prometer una respuesta no equivale automáticamente a prometer una limpieza terminada. Anota dependencias de hosting o cuentas externas junto a los compromisos propios del proveedor.
Para el trabajo recurrente, concreta periodo de facturación, actividades incluidas y qué sucede después de la primera intervención. Mantén identificables reparación puntual y servicio continuado. Así el presupuesto sirve más allá del día en que desaparece el aviso de la pantalla.
¿Pregunto antes al hosting si incluye la limpieza?
Sí: aclara qué cubre el servicio existente, qué ha revisado ya y qué criterios exige para reabrir. El alojamiento puede aportar evidencia útil sin cubrir la recuperación de la aplicación. Comparte las respuestas con el especialista para coordinar equipos y evitar cambios duplicados o contradictorios.
¿Y si ya limpiaron la web y ha vuelto el problema?
Aporta el registro de cambios anterior y las condiciones de reaparición. Pide que la nueva propuesta distinga investigar la recurrencia de hacer otra limpieza. La evidencia que falte debe seguir visible. Empezar de cero sin esa historia puede repetir la corrección y mantener la dependencia pendiente.
Envía un briefing que permita presupuestar
Resume URL, síntoma, cronología, instalaciones conocidas, funciones críticas, cambios recientes y proveedor de alojamiento. Indica quién autoriza y si hay restricciones para intervenir. Comparte pruebas depuradas; los accesos se acuerdan después por el canal apropiado.
Para pedir presupuesto de limpieza de malware WordPress, empieza por ese contexto. Malware Cleanup puede revisar el aviso y concretar el siguiente paso mediante su proceso de evaluación. El objetivo es sencillo: saber qué se va a hacer, qué recibirás y qué quedará pendiente antes de dar el sí.